


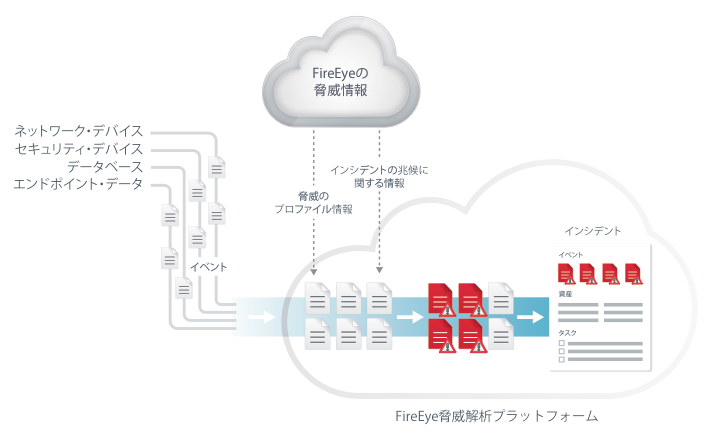
堅牢なセキュリティを必要とする組織では、各種の規制やコンプライアンス要件に対応するため、多大な時間と労力を費やして膨大なログやイベント・データを収集しています。しかし、収集したデータを脅威の解析や高度なサイバー攻撃への対処に有効活用することは容易ではありません。FireEye脅威解析プラットフォームを使用すると、システムが収集した従来型のイベント・データとFireEyeが提供するリアルタイムの脅威情報を組み合わせることで、より効果的なインシデント対応が実現します。
FireEye脅威解析プラットフォームの概要
ネットワーク内で生成されたイベント・データとFireEyeが提供するリアルタイムの脅威情報を組み合わせて解析するFireEye脅威解析プラットフォームは、セキュリティ脅威の確実な検知と効果的なインシデント対応を可能にするクラウド型のソリューションです。脅威対策プラットフォームが提供する、サイバー攻撃者の特徴と行動に関する詳細情報を元に、脅威動向の全体像を詳しく把握できます。
リアルタイムの脅威情報で迅速なインシデント対応を実現
ハイライト:
- FireEyeのリアルタイム脅威情報とネットワークで生成された一連のイベント・データを組み合わせて脅威を検知し、迅速なインシデント対応を実現
- 既存のセキュリティ・インフラストラクチャを活用して、総合的なインシデント対応計画を策定
- いつでも利用できるポータルでインシデントを管理し、イベントを効率的に割り当て、追跡、解決
- 設備投資は不要
- 脅威解析プラットフォームと既存のセキュリティ・インフラストラクチャとの迅速な統合を支援する、追加の導入および構築サービスも提供


