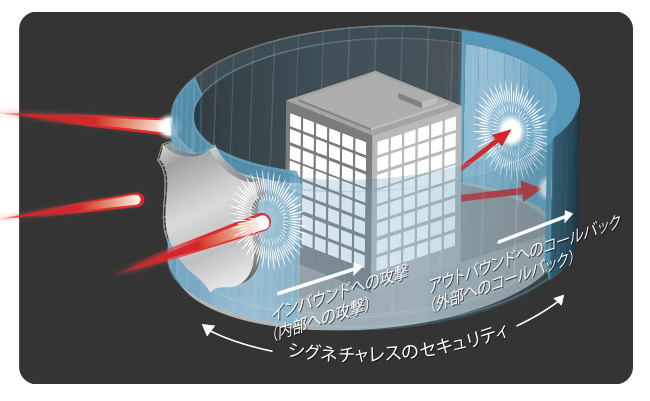
次世代の脅威が数多く出現するのに伴い、高度な脅威に対処できる次世代のセキュリティ対策が強く求められるようになっています。ある調査によると、95%以上の組織が、ネットワーク内のシステムをすでに侵害されているという調査結果が発表されています。なぜこれほどまで多くの組織に被害が広がっているのでしょうか。それは、高度なマルウェアが従来のセキュリティ対策では防御することができない隙間をすり抜けてネットワークに侵入するからです。 シグネチャに基づいて既知の脅威のみを防御するする単機能型のファイアウォールや次世代型ファイアウォール、IPS、アンチウイルス、各種ゲートウェイは、ゼロデイ攻撃や標的型のAPT攻撃には無力なのです。
このネットワークセキュリティ対策の隙間を埋めるために登場したのが、高度なマルウェアやゼロデイ攻撃、標的型のAPT攻撃に対処できる次世代のセキュリティ対策ソリューションです。この新しいセキュリティソリューションは、従来型のファイアウォールやIPS、アンチウイルス、Webゲートウェイの機能を補完する役割を担い、高度な協調手法を使用して次世代の脅威を検出、確認、ブロックします。
- 標的型攻撃やゼロデイ攻撃を遮断する動的なセキュリティ対策 – 未知の攻撃を、リアルタイムで検知し、対応することが可能になります。 既存のセキュリティ対策では、ネットワーク・トラフィックを分析し、 疑わしいコードが含まれるトラフィックをシグネチャに合致するか確認したり、既知の脆弱性をブロックすることしかできません。
- 外部へのデータ送信の試みをリアルタイムで遮断 – アウトバウンドのコールバック通信を遮断して、外部の指令(C&C;)サーバーによる感染システムの制御や悪用を防ぎます。
- 複数のプロトコルでインバウンド/アウトバウンドのフィルタリングを実施 – プロトコルの種類や通信の方向を問わずトラフィックを監視します。これにより、インバウンドの攻撃や感染と、外部のC&C;サーバーに対するアウトバウンドのコールバック通信の両方を防ぐことができます。
- 誤検知を最小限に抑える高精度の検出技術 – 総合的な自動テスト技術でマルウェアを検査するため、精度の低いヒューリスティック技術のように大量の誤検出が発生することがありません。
- 高度な脅威に関するグローバル・インテリジェンス情報を利用し、ローカル環境のセキュリティ強化に貢献が可能 – 新たに確認されたマルウェアに関する情報をローカル環境内にとどめるのではなく、世界中の環境で共有することで、インバウンドへの攻撃とアウトバウンドのコールバックに関する最新情報を即座に利用が可能となります。
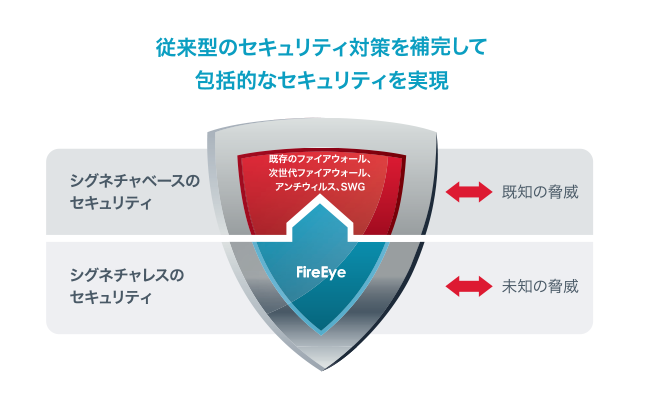
FireEye Malware Protection Systemは、上記の処理を自動化することで、すでに導入されている従来型のセキュリティ対策を補完し、Web経由と電子メール経由のステルス攻撃に対処するインバウンドおよびアウトバウンドの統合セキュリティを実現します。従来型のセキュリティ対策は、ある特定のポリシーを適用するという点では意味があるものの、脅威対策としてはもはや時代遅れと言わざるを得ません。FireEyeのアプライアンスは、既知の脅威を検出するシグネチャベースの技術と未知の脅威を検出するシグネチャレスのコード実行技術を組み合わせ、包括的なセキュリティを実現します。またインバウンド/アウトバウンドのセキュリティと、動的に生成されFireEye Dynamic Threat Intelligence cloudで共有されるマルウェア情報を関連付けることで、複数の段階にわたって行われる次世代の脅威による攻撃とその通信を遮断します。