


이메일은 사이버 범죄자들이 가장 많이 사용하는 공격 방법들 중 하나입니다. 2012년 Verizon 데이터 침해 보고서에 따르면, "국가가 관련된 첩보 활동과 연계된 전체 공격 중 95퍼센트 이상이 공격 대상인 피해자의 시스템에 거점을 확보하기 위한 수단으로 스피어 피싱을 사용했습니다." 그리고, 2013년 1월에 실시된 Gartner 설문조사에 의하면, 가장 많이 사용한 클라우드 기반 보안 서비스는 이메일 보안 서비스로서, 74퍼센트의 응답자가 가장 중요한 서비스라고 평가했습니다.1 그 이유는 간단합니다. 이메일 기반의 공격(특히 스피어 피싱 이메일)은 지능형 지속적 위협(APT)을 착수하기 위해 사용하는 주요 방법들 중 하나로서, 기존의 방어 시스템을 쉽게 회피할 수 있기 때문입니다.
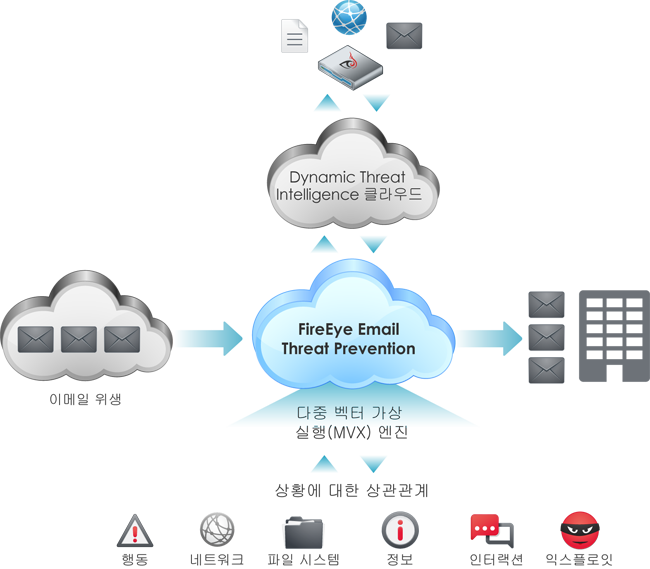
FireEye 이메일 위협 방어 클라우드 기반 서비스는 오늘날의 지능형 이메일 공격을 방어합니다. 하드웨어나 소프트웨어를 설치할 필요가 없는 클라우드 기반의 이메일 위협 방어 플랫폼은 전체적인 인프라를 이미 클라우드로 이동시킨 조직들에게 특히 적합합니다. 악성 이메일에 대한 방어에 착수하는 조직들은 단순히 메시지를 이메일 위협 방어 플랫폼으로 전송하면 됩니다. 그러면 클라우드가 시그니처리스 FireEye 다중 벡터 가상 실행(MVX) 엔진을 사용하여 모든 첨부 파일과 URL을 분석한 후에 실시간으로 위협을 탐지하고 APT 공격을 중단시킵니다.
오늘날의 신속하게 이동하고 지속적으로 변화하는 위협을 방어할 능력이 없는 시그니처 또는 평판에 의존하는 대신에, FireEye 이메일 위협 방어 플랫폼은 특허를 받은 FireEye MVX 엔진 내에서 이메일과 첨부 파일을 분석하고 조직들이 APT 공격을 방어하기 위해 사용하는 위협 인텔리전스를 생성합니다. 이메일 위협 방어 플랫폼을 사용하면 조직들이 스피어 피싱 이메일을 격리시키고, 다른 악성 이메일 수신자를 식별하고, FireEye NX 시리즈와 통합하여 HTTP 또는 IRC 같은 다중 프로토콜을 통한 데이터 유출 통신을 차단할 수 있습니다. 또한 FireEye 이메일 위협 방어 플랫폼은 FireEye 동적 위협 인텔리전스(DTI) 클라우드를 통해서 위협 인텔리전스를 교환함으로써 FireEye 에코시스템을 활용합니다.
전체 FireEye 에코시스템과 통합되는 이메일 위협 방어
주요 기능
- 신속한 설치–조직의 메일 교환기(MX) 레코드를 업데이트하여 "능동적 방어" 모드로 설치하거나 BCC 룰을 통해서 "모니터 전용" 모드로 설치합니다.
- 제로데이 이메일 공격을 실시간으로 격리–"능동적 방어" 모드에서, 조직들은 악성 이미지, PDF, Flash 또는 ZIP/RAR/TNEF 아카이브를 사용하여 지능형 공격을 격리시킬 수 있습니다.
- NX와 통합하여 실시간 방어와 풍부한 상호 연관성을 제공–스피어 피싱 이메일을 통해서 전달된 악성 URL을 차단하고 APT 공격 캠페인에 대한 상황을 파악합니다.
- 기존의 이메일 제어 인프라를 강화–안티스팸 및 안티바이러스 게이트웨이의 정적 시그니처 기반 탐지의 후방에서 악성코드 및 첨부 파일에 대한 분석을 수행합니다.
- 위협 인텔리전스를 동적으로 생성–콜백 좌표 및 통신 특성과 같은 세부사항을 캡쳐하여 로컬에서 공격을 방어하고 DTI 클라우드를 통해서 전세계적으로 인텔리전스를 공유합니다.
1 Gartner. "Demand for Cloud-Based Offerings Impacts Security Service Spending(보안 서비스 지출에 영향을 미치는 클라우드 기반의 보안 수요)" 2013년 4월.

